Warum Abwehr zum Vertriebsargument wird
19.10.2026
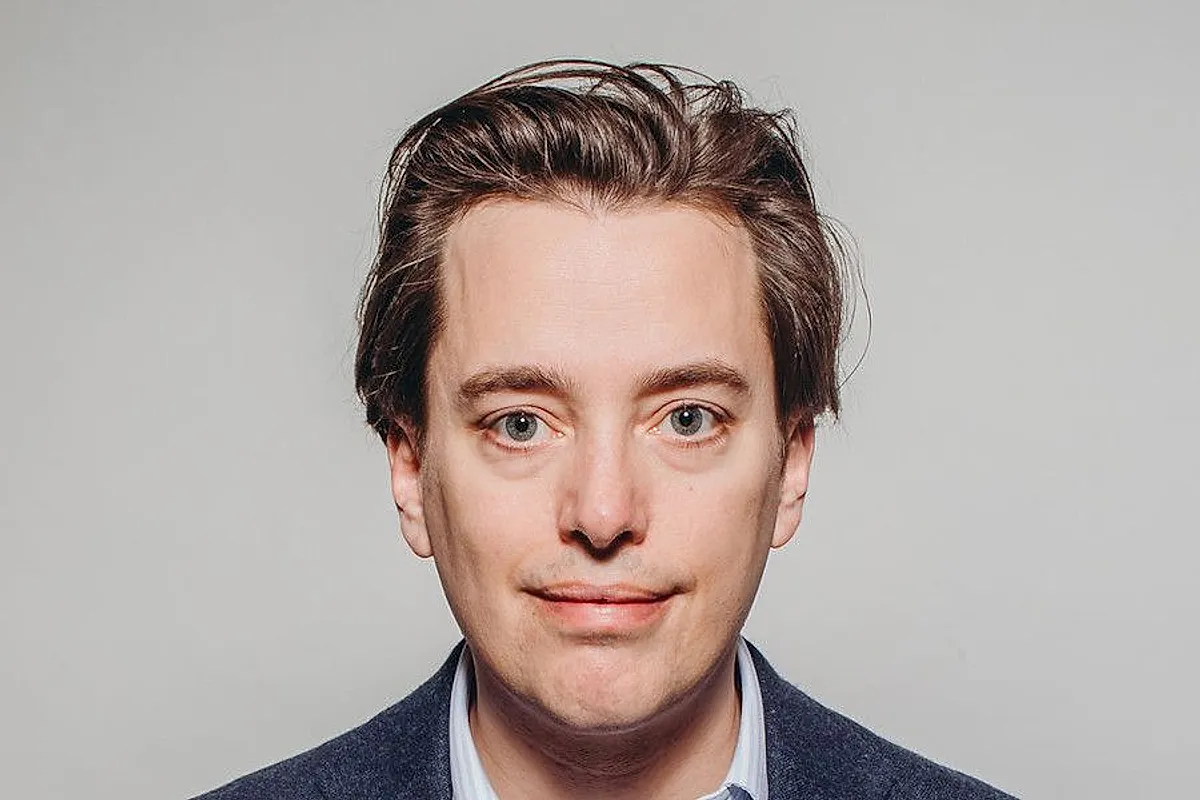
Vincenz Klemm,CEO und Co-Founder von Baobab Risk Solutions. Foto: © Baobab
Ein aktueller Sicherheitstest im Auftrag des Gesamtverbands der Deutschen Versicherungswirtschaft (GDV) zeigt die Lücke bei der IT-Sicherheit im Mittelstand: Bei elf von zwölf untersuchten Unternehmen stießen die Prüfer auf Schwachstellen, durch die sich Angreifer unbemerkt Zugang hätten verschaffen können. Bei drei Vierteln war der Einbruch sogar trivial einfach. Gleichzeitig mahnt der Verband, Cyberrisiken nicht isoliert anhand statischer Fragebögen oder punktueller Audits zu beurteilen. Die entscheidende Frage lautet vielmehr, ob ein Unternehmen in der Lage ist, seine Systeme kontinuierlich zu überwachen und auf verdächtige Aktivitäten in Echtzeit zu reagieren.
Damit verschiebt sich die Beratungsaufgabe für Versicherungsmakler. Neben dem Deckungsumfang rückt die Frage in den Mittelpunkt, welche aktiven Sicherheitsleistungen vor dem Schadensfall greifen. Prävention und aktive Abwehr werden zum zentralen Differenzierungs- und Vertriebsargument.
Die Grenzen der klassischen Cyberpolice
Eine klassische Cyberversicherung federt im Ernstfall hohe Kosten für Betriebsunterbrechungen, IT-Forensik, Rechtsberatung oder Lösegelderpressungen ab. Die eigentliche Attacke verhindern kann sie jedoch nicht. Auch der operative Stillstand und der drohende Reputationsverlust bleiben eine Belastung für das Unternehmen.
Generative KI-Tools beschleunigen die Angriffszyklen und machen Schäden unvorhersehbarer. Phishing-Mails werden zunehmend professioneller und sprachlich fehlerfrei verfasst, sodass Mitarbeitende selbst durch regelmäßige Schulungen kaum noch in der Lage sind, diese Täuschungen verlässlich zu erkennen. Zudem greifen Cyberkriminelle längst nicht mehr nur Großkonzerne an. Laut BSI-Lagebericht 2025 richteten sich im Berichtszeitraum rund 80 Prozent der angezeigten Cyberangriffe gegen kleine und mittlere Unternehmen.
Viele Betriebe schaffen es nicht, Sicherheitsupdates rechtzeitig einzuspielen. In der Praxis finden sich veraltete Systeme, für die Hersteller keine Updates mehr anbieten. Bekannte Sicherheitslücken bleiben offen, weil IT-Kapazitäten fehlen oder Ausfallzeiten bei der Wartung gefürchtet werden.
Ein weiterer blinder Fleck ist das unkritische Vertrauen in IT-Dienstleister: Externe Partner erhalten weitreichende Zugriffsrechte, während deren Sicherheit oft nur über unzureichende Fragebögen statt durch tatsächliche Audits geprüft wird. Kommt es zu einem Vorfall in der Supply Chain, werden schnell mehrere Unternehmen gleichzeitig lahmgelegt.
Vor diesem Hintergrund reicht rein finanzieller Schadenersatz im Nachgang nicht mehr aus. Cyberversicherung, Prävention und aktive Abwehr sollten ineinandergreifen.
Prävention: Schwachstellen schließen
Die Prävention bildet das Fundament der IT-Hygiene. Sie behebt bekannte Schwachstellen durch Patches, setzt Multi-Faktor-Authentifizierung durch, schult Mitarbeitende und regelt Zugriffsrechte. Sie kann aber nicht jeden Angriff verhindern, etwa kompromittierte Zugangsdaten.. Und sie hat klare Grenzen: So waren laut CrowdStrike über 82 Prozent aller Netzwerkeinbrüche malwarefrei, sondern erfolgten über gestohlene Logins.
MDR: Angriffe erkennen und stoppen
Hier setzt Managed Detection and Response (MDR) als aktive Abwehr an. Ein externes, rund um die Uhr besetztes Security Operations Center (SOC) überwacht Netzwerke, Server und Endgeräte kontinuierlich auf Verhaltensauffälligkeiten. Statt sich auf den bloßen Abgleich bekannter Virensignaturen zu beschränken, nutzen die Spezialisten KI-gestützte Verhaltensanalysen und aktives Threat Hunting. Unter Threat Hunting versteht man das proaktive und manuelle Nachspüren von Angreifern, die bereits unbemerkt in das System eingedrungen sind – etwa durch gestohlene Zugangsdaten – und sich dort ohne den Einsatz klassischer Schadsoftware wie reguläre Nutzer bewegen.
Erkennt das MDR-Team durch diese gezielte Nachforschung einen Angreifer, kann es je nach vereinbarten Befugnissen betroffene Systeme per Fernzugriff in Echtzeit isolieren, schädliche Prozesse beenden und kompromittierte Konten sperren. Angriffe können so gestoppt werden, bevor Ransomware gezündet oder vertrauliche Daten exfiltriert werden.
Der blinde Fleck von MDR: Auch wenn moderner MDR-Schutz mit einer Erkennungsquote von 99 Prozent einen nahezu lückenlosen Schutz bietet, existiert keine absolute 100-prozentige Garantie gegen jede denkbare Bedrohung. Entsteht in seltenen Ausnahmefällen dennoch ein Restschaden oder kurzzeitiger Betriebsstillstand, kann MDR diese finanziellen Verluste nicht ausgleichen.
Versicherung: finanzielle Folgen abfedern
Die Cyberversicherung bleibt schließlich das finanzielle Sicherheitsnetz für verbleibenden Schäden. Sie kann je nach Vertrag etwa Kosten für Betriebsunterbrechungen, Wiederherstellung,Lösegeldforderungenund Haftpflichtansprüche Dritter übernehmen. Jedoch heben Geldzahlungen allein weder den operativen Stillstand noch reputative Schäden auf.
Für Unternehmen ist daher ein ganzheitlicher r Schutz über den gesamten Risiko-Lebenszyklus wichtig: Prävention verringert die Angriffsfläche vor dem Ereignis, MDR stoppt den Eindringling während der Attacke, und die Versicherung deckt die verbleibenden finanziellen Folgen nach dem Vorfall ab.
Die Chance für Makler: Vom Vermittler zum Risikomanager
Für Versicherungsmakler erweitert MDR das Beratungsportfolio. Statt nur über Deckungssummen und Prämien zu sprechen, wird er zum strategischen Cyber-Risikomanager. Fragen wie, wer erkennt den Angriff am Wochenende, wer prüft die Warnung und wer darf sofort eingreifen, werden zentral für seine Arbeit. Sie machen dem Kunden verständlich, warum aktive Sicherheitsleistungen schon vor einem Versicherungsfall wichtig sind.
Makler müssen dafür nicht selbst IT-Sicherheitsexperten werden. Sie können erklären, dass MDR die bestehende IT oder das Systemhaus ergänzt, statt sie zu ersetzen. Besonders für Unternehmen ohne eigenes 24/7-Sicherheitsteam kann das ein entscheidender Mehrwert sein. Die Kombination aus Prävention, aktiver Abwehr und Versicherungsschutz macht den Nutzen der Cyberberatung greifbar und stärkt die Rolle des Maklers als Risikoberater.
Ein Gastbeitrag von Vincenz Klemm, Mitgründer und Geschäftsführer von Baobab Risk Solutions.
Vier von zehn Autofahrern denken über einen Wechsel nach